클라우드에 저장된 인증서를 기기에서 분리하려면, 먼저 해당 인증서가 어떤 앱의 동기화 기능으로 클라우드에 올라가 있는지 확인해야 합니다. 인증서 자체를 삭제하는 것과 클라우드 백업을 끊는 것은 별개 작업이며, 순서를 바꾸면 인증서가 다시 올라갈 수 있습니다. 구글 OTP(Google Authenticator)의 경우 클라우드 동기화 기능이 켜져 있으면 인증 코드가 계정과 함께 백업되므로, 기기 연결을 끊기 전에 동기화 상태부터 점검해야 합니다. 아래 내용은 확인된 자료를 바탕으로 정리한 점검 순서와 주의사항입니다.
클라우드 인증서 동기화, 왜 끊어야 할까
인증 앱의 클라우드 동기화는 편의 기능이지만, 계정이 뚫리면 2차 인증 코드까지 함께 넘어갈 수 있다는 점이 확인된 사례에서 드러납니다. 구글 지원팀을 사칭한 전화와 이메일로 피싱 피해를 입은 한 사용자의 사례에서는 Google Authenticator의 클라우드 동기화 기능 때문에 공격자가 2차 인증 코드까지 탈취해 Coinbase 계정이 해킹되는 피해가 발생했습니다. 즉 인증서를 클라우드에 묶어두는 순간, 계정 보안과 인증 코드 보안이 하나로 합쳐지는 셈입니다.
이 사례에서 특히 눈여겨볼 부분은 공격 경로입니다. 공격자는 공식 구글 계정 탈환 절차를 요청했고, 그 절차로 구글에서 코드가 포함된 이메일이 발송되자 피해자가 그 코드를 불러준 뒤 Gmail, Google Drive, 인증 앱까지 전부 접근당했습니다. 인증 코드 하나가 뚫리면 연결된 클라우드 저장소와 인증 앱이 연쇄적으로 노출된다는 것을 보여주는 대목입니다.
- 인증 앱의 클라우드 동기화는 계정 보안과 인증 코드 보안을 하나로 묶음
- 계정 탈취 시 인증 코드까지 함께 노출될 수 있음
- 동기화 해제는 인증서 삭제와 별개 작업이므로 순서 준수가 필요
동기화 해제 전에 확인할 것
연결을 끊기 전에 먼저 확인해야 할 것은 현재 인증서가 어디에 백업되어 있는지입니다. 인증 앱마다 클라우드 백업을 켜고 끄는 위치가 다르고, 백업이 켜진 상태에서 기기 연결만 끊으면 다음 로그인 때 인증서가 다시 내려올 수 있습니다. 아래 항목은 해제 전 점검 목록으로 활용할 수 있습니다.
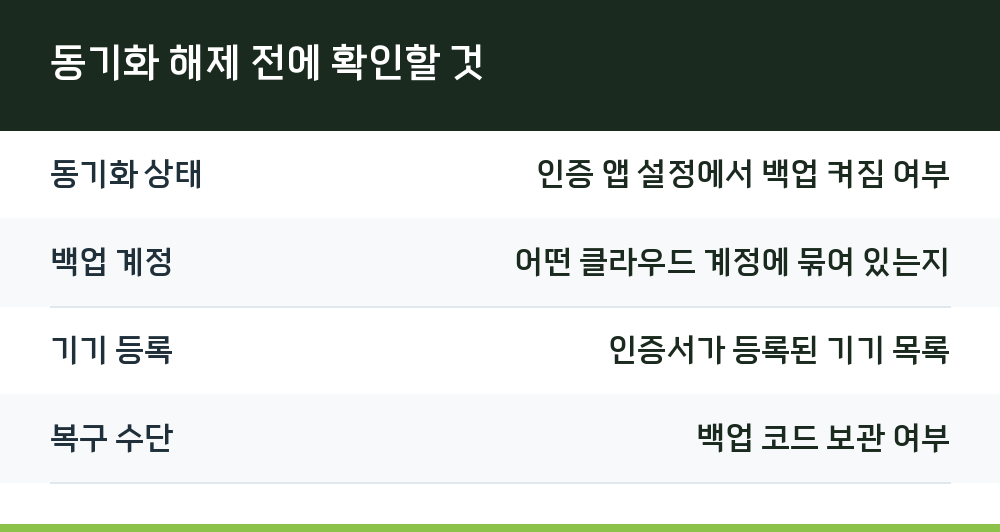
| 점검 항목 | 확인 내용 |
|---|---|
| 동기화 상태 | 인증 앱 설정에서 백업 켜짐 여부 |
| 백업 계정 | 어떤 클라우드 계정에 묶여 있는지 |
| 기기 등록 | 인증서가 등록된 기기 목록 |
| 복구 수단 | 백업 코드 보관 여부 |
또한 인증서를 클라우드에서 내리면 기기를 바꿀 때 다시 등록해야 하므로, 백업 코드나 복구 수단을 미리 확보해 두는 것이 안전합니다. 복구 수단 없이 동기화를 끊으면 새 기기에서 인증서를 복원하지 못하는 상황이 생길 수 있습니다.
인증 앱 클라우드 동기화 끄는 순서
인증 앱의 종류에 따라 메뉴 이름은 다르지만, 기본 흐름은 비슷합니다. 아래 순서는 일반적인 인증 앱에서 동기화를 해제할 때 적용할 수 있는 절차입니다.
- 인증 앱을 열고 설정 또는 백업 관련 메뉴로 이동합니다.
- 클라우드 동기화 또는 백업 항목이 켜져 있는지 확인합니다.
- 해당 항목을 끄고, 백업된 인증서를 삭제할지 묻는 단계가 있으면 함께 처리합니다.
- 앱을 재시작한 뒤 동기화가 꺼진 상태로 유지되는지 다시 확인합니다.
- 백업 코드를 별도로 보관하고, 기기 등록 목록에서 불필요한 기기를 정리합니다.
여기서 주의할 점은 3단계입니다. 동기화만 끄고 클라우드에 남아 있는 백업 데이터를 그대로 두면, 나중에 다시 켜는 순간 이전 인증서가 복원될 수 있습니다. 백업 삭제 여부를 묻는 화면이 나오면 반드시 확인하고 넘어가야 합니다.
구글 드라이브 동기화와는 어떻게 다를까
인증서 동기화와 파일 동기화는 같은 클라우드 계정을 쓰더라도 동작 방식이 다릅니다. 데스크톱용 Drive는 컴퓨터에 Google Drive라는 위치를 만들고, Drive에서 새 파일이나 폴더를 만들면 모두 동기화되어 모든 기기에 표시됩니다. 반면 인증 앱의 동기화는 인증서 자체를 클라우드에 백업하는 방식이라, 해제 방법과 영향 범위가 다릅니다.
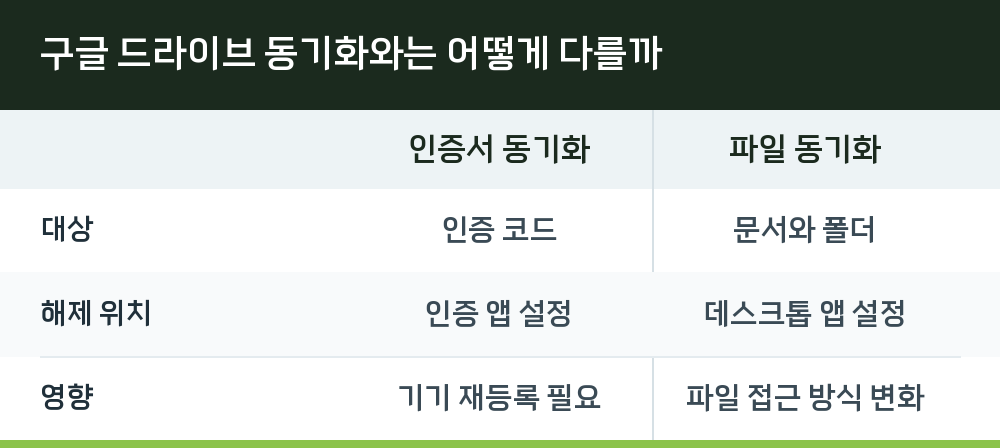
| 구분 | 인증서 동기화 | 파일 동기화 |
|---|---|---|
| 대상 | 인증 코드 | 문서와 폴더 |
| 해제 위치 | 인증 앱 설정 | 데스크톱 앱 설정 |
| 영향 | 기기 재등록 필요 | 파일 접근 방식 변화 |
파일 동기화 쪽에서 문제가 생기면 동기화가 완료되기까지 시간이 걸릴 수 있고, macOS Mojave나 High Sierra에서는 Drive 파일 동기화에 필요한 권한이 손상될 수 있다는 점도 확인된 사례입니다. 바이러스 검사 소프트웨어가 데스크톱용 Drive의 작동을 방해하는 경우도 있으므로, 동기화 오류가 반복되면 보안 소프트웨어 예외 설정을 점검하는 편이 좋습니다.
연결을 끊은 뒤에도 남는 위험
동기화를 해제했다고 해서 계정 자체가 안전해지는 것은 아닙니다. 앞서 본 피싱 사례에서도 공격자는 전화와 이메일로 접근을 시도했고, 발신자 번호가 정상이어도 신뢰하지 말고 공식 번호로 다시 확인해야 한다는 교훈이 남았습니다. 이메일 주소 스푸핑은 얼마든지 가능하며, 범죄자들이 총으로 협박해서 시드를 요구할 수도 있다는 점도 사례에서 언급됩니다.
결국 인증서 동기화 해제는 보안 습관의 한 부분일 뿐입니다. 모르는 번호로 걸려온 전화는 받지 않고, 이상하면 끊고 직접 회사에 연락해 대화를 다시 시작하는 것이 안전합니다. 구글 계정에는 민감 정보를 두지 않는 것도 함께 지켜야 할 원칙입니다.
Q. 인증서 동기화를 끄면 기존 인증서는 사라지나요?
앱과 설정에 따라 다릅니다. 동기화만 끄는 경우 기기에 남은 인증서는 유지되지만, 백업 삭제를 함께 선택하면 클라우드 사본이 제거됩니다. 해제 전에 백업 코드를 확보해 두는 것이 안전합니다.
Q. 동기화를 다시 켜면 이전 인증서가 돌아오나요?
클라우드에 백업 데이터가 남아 있다면 복원될 수 있습니다. 그래서 동기화를 끌 때 백업 삭제 여부를 반드시 확인해야 합니다.
Q. 파일 동기화를 끊는 것과 같은 작업인가요?
아닙니다. 인증서 동기화는 인증 앱 설정에서, 파일 동기화는 데스크톱 앱 설정에서 각각 해제해야 합니다. 대상과 영향 범위가 다릅니다.
Q. 동기화를 끈 뒤 기기를 바꾸면 어떻게 하나요?
새 기기에서 인증서를 다시 등록해야 합니다. 이때 백업 코드나 복구 수단이 없으면 복원이 어려울 수 있으므로 미리 준비해야 합니다.